Phishing
-
Phishing er IKKE katastrofe. Det er hindring av tingene mellom phishing og katastrofe som kan avverge nettopp katastrofe.
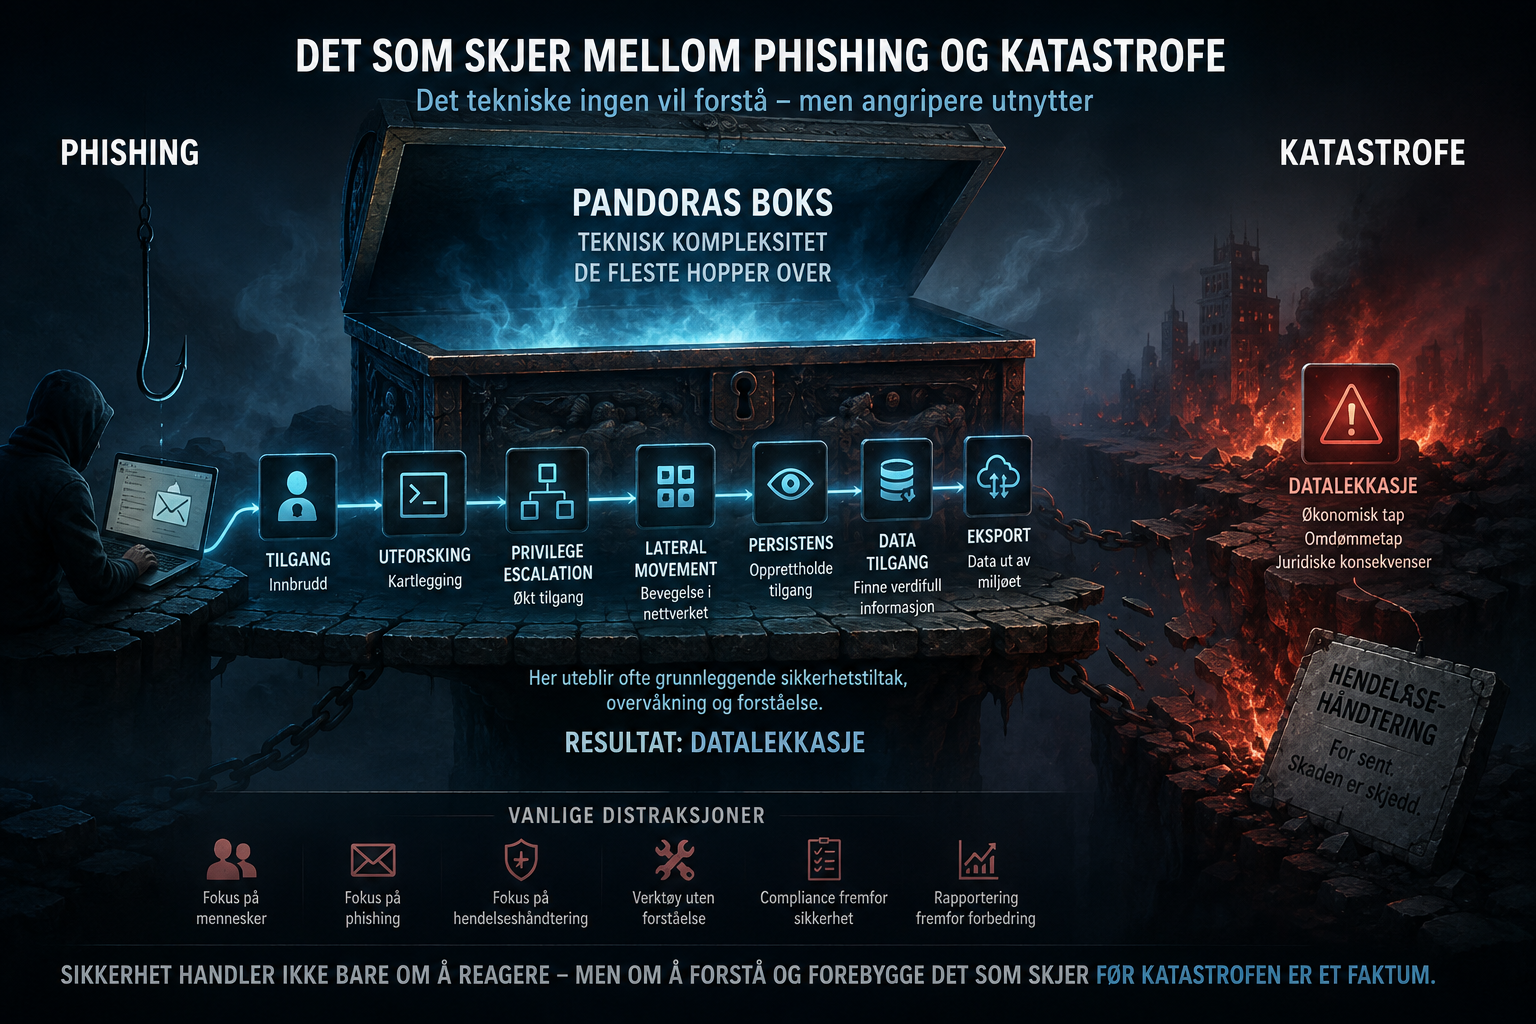
Datalekkasjer kan ikke fikses med katastrofeplaner eller hendelseshåndtering! Altfor mange kan for lite om IT sikkerhet, men har allikevel høy stemme. Phishing “forstår” de. Katastrofer “forstår” de. Men alt teknisk i mellom krever teknisk kompetanse og er ofte noe de færreste forstår, men allikevel ropes det høyt om tiltak som faktisk ikke gjør noen som… Continue reading
-
Løsepengeangrepets dilemma, pest eller kolera

I lys av Lørenskog kommune hendelsen der 1.8 terabyte med data inneholdene 1,3 millioner filer er kommet på avveie, slo det meg et dilemma jeg ikke har sett noen har diskutert. Bør man faktisk betale løsepenger? Eller bør man i hvert fall gå i dialog og bruke «mennesker» kortet? De har utvist moral over sykehus… Continue reading
-
Er det “skummelt” å skaffe seg SOC? De oppdager jo ikke ting….
Man kan sitte på ræva, leve usunt, og tenke at om noe skulle skje går man bare til doktoren for litt medisiner. Alternativt er jo å ta litt bedre vare på livet sitt med et bra kosthold og litt fysisk fostring uten at det koster noe som helst. De aller fleste kan ganske enkelt gjøre… Continue reading
-
Er det dumt av meg å bare bruke 30 minutter på å fikse OL?

OL. En stor greie for mange. Så når folk må reise ut av landet, midt i OL, blir det alvorlig. Og når ledelsen er i denne gruppen kommer spørsmål til IT når det er 1 døgn til avreise: “er det mulig for meg å se OL på mobiltelefonen mens jeg er på reise?”. Dette gjør… Continue reading
-
NRC Flyktninghjelpen ble forsøkt lurt i Ukraina, slik unngikk de det, og dette har de lært

I oktober 2025 fikk mange organisasjoner som hjelper til i Ukraina en målrettet epost fra “den ukrainske presidentens kontor”: Dette angrepet pågikk kun én dag, og så var systemene borte. Målet var å få tilgang til systemer som jobber med humanitær hjelp i Ukraina, og Russland kunne bruke dette i sine taktikker. NRC Flyktninghjelpen var… Continue reading
-
Kan vi skylde på myndighetene, og Norsk Hydro?
Som en teknisk utøvende aktør innen optimalisering av sikkerhetsarbeidet ser man mange grunnleggende mangler der ute, og man tenker: Jammen er det flaks at de kriminelle aktørene har mye å ta av… Gang på gang kommer man inn til kunder, som er ydmyke nok til å spørre om hjelp, der flaks har spilt en viktig… Continue reading
-
Hvilken sikkerhetsstrategi har myndighetene for 2026? Tenk forenkling og effekt.
Jeg savner gamledager når ting var enklere. Trusselbildet var enklere. Anbefalingene var enklere. Det enkle er ofte det beste sies det, og det stemmer jammen meg fortsatt, også innen cyber. Hva med å tenke litt som man gjør innen salg? Markedsføring, og gjerne repetitivt. Hva bør man fokusere på? Hva bør foretakene fokusere på? Det… Continue reading
-
Rammeverk, for de “inkompetente”
Ja, nå blir nok mange krenket… Det jeg skriver her er sant, men det finnes noen veldig få unntak. Hovedhensikten med denne posten er å synliggjøre svakheter med å kjøre etter rammverk, og viktigheten av å implementere de sterkt anbefalte, grunnleggende, preventive og langtidsvirkende tiltakene som i altfor stor grad mangler, som igjen gjør altfor… Continue reading
-
Når 1400 har blitt «hacket», så er det kanskje på tide å gjøre noe
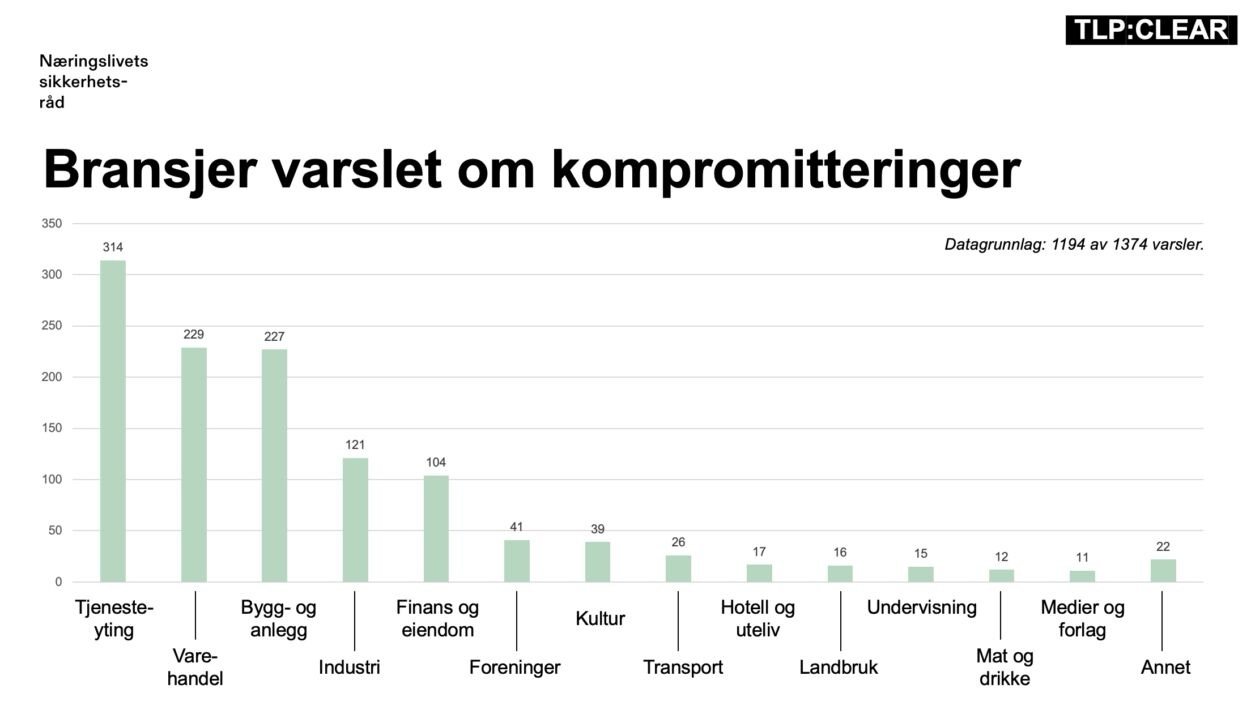
Små bedrifter (ikke-IT-folk) har sett på MFA som en slags silver bullet, og bruker en del tid på å forstå at dette skal være mulig (Lars Magne Hovtun, NSR) Næringslivets sikkerhetsråd har nettopp varslet 1400 bedrifter om uvedkommende i deres systemer: En meget god artikkel med link til Norsk Helsenett sin Herdeguider for M365 conditional… Continue reading
-
Når FIDO2 blir en farlig sovepute og hva dere må gjøre for å sikre dere ytterligere
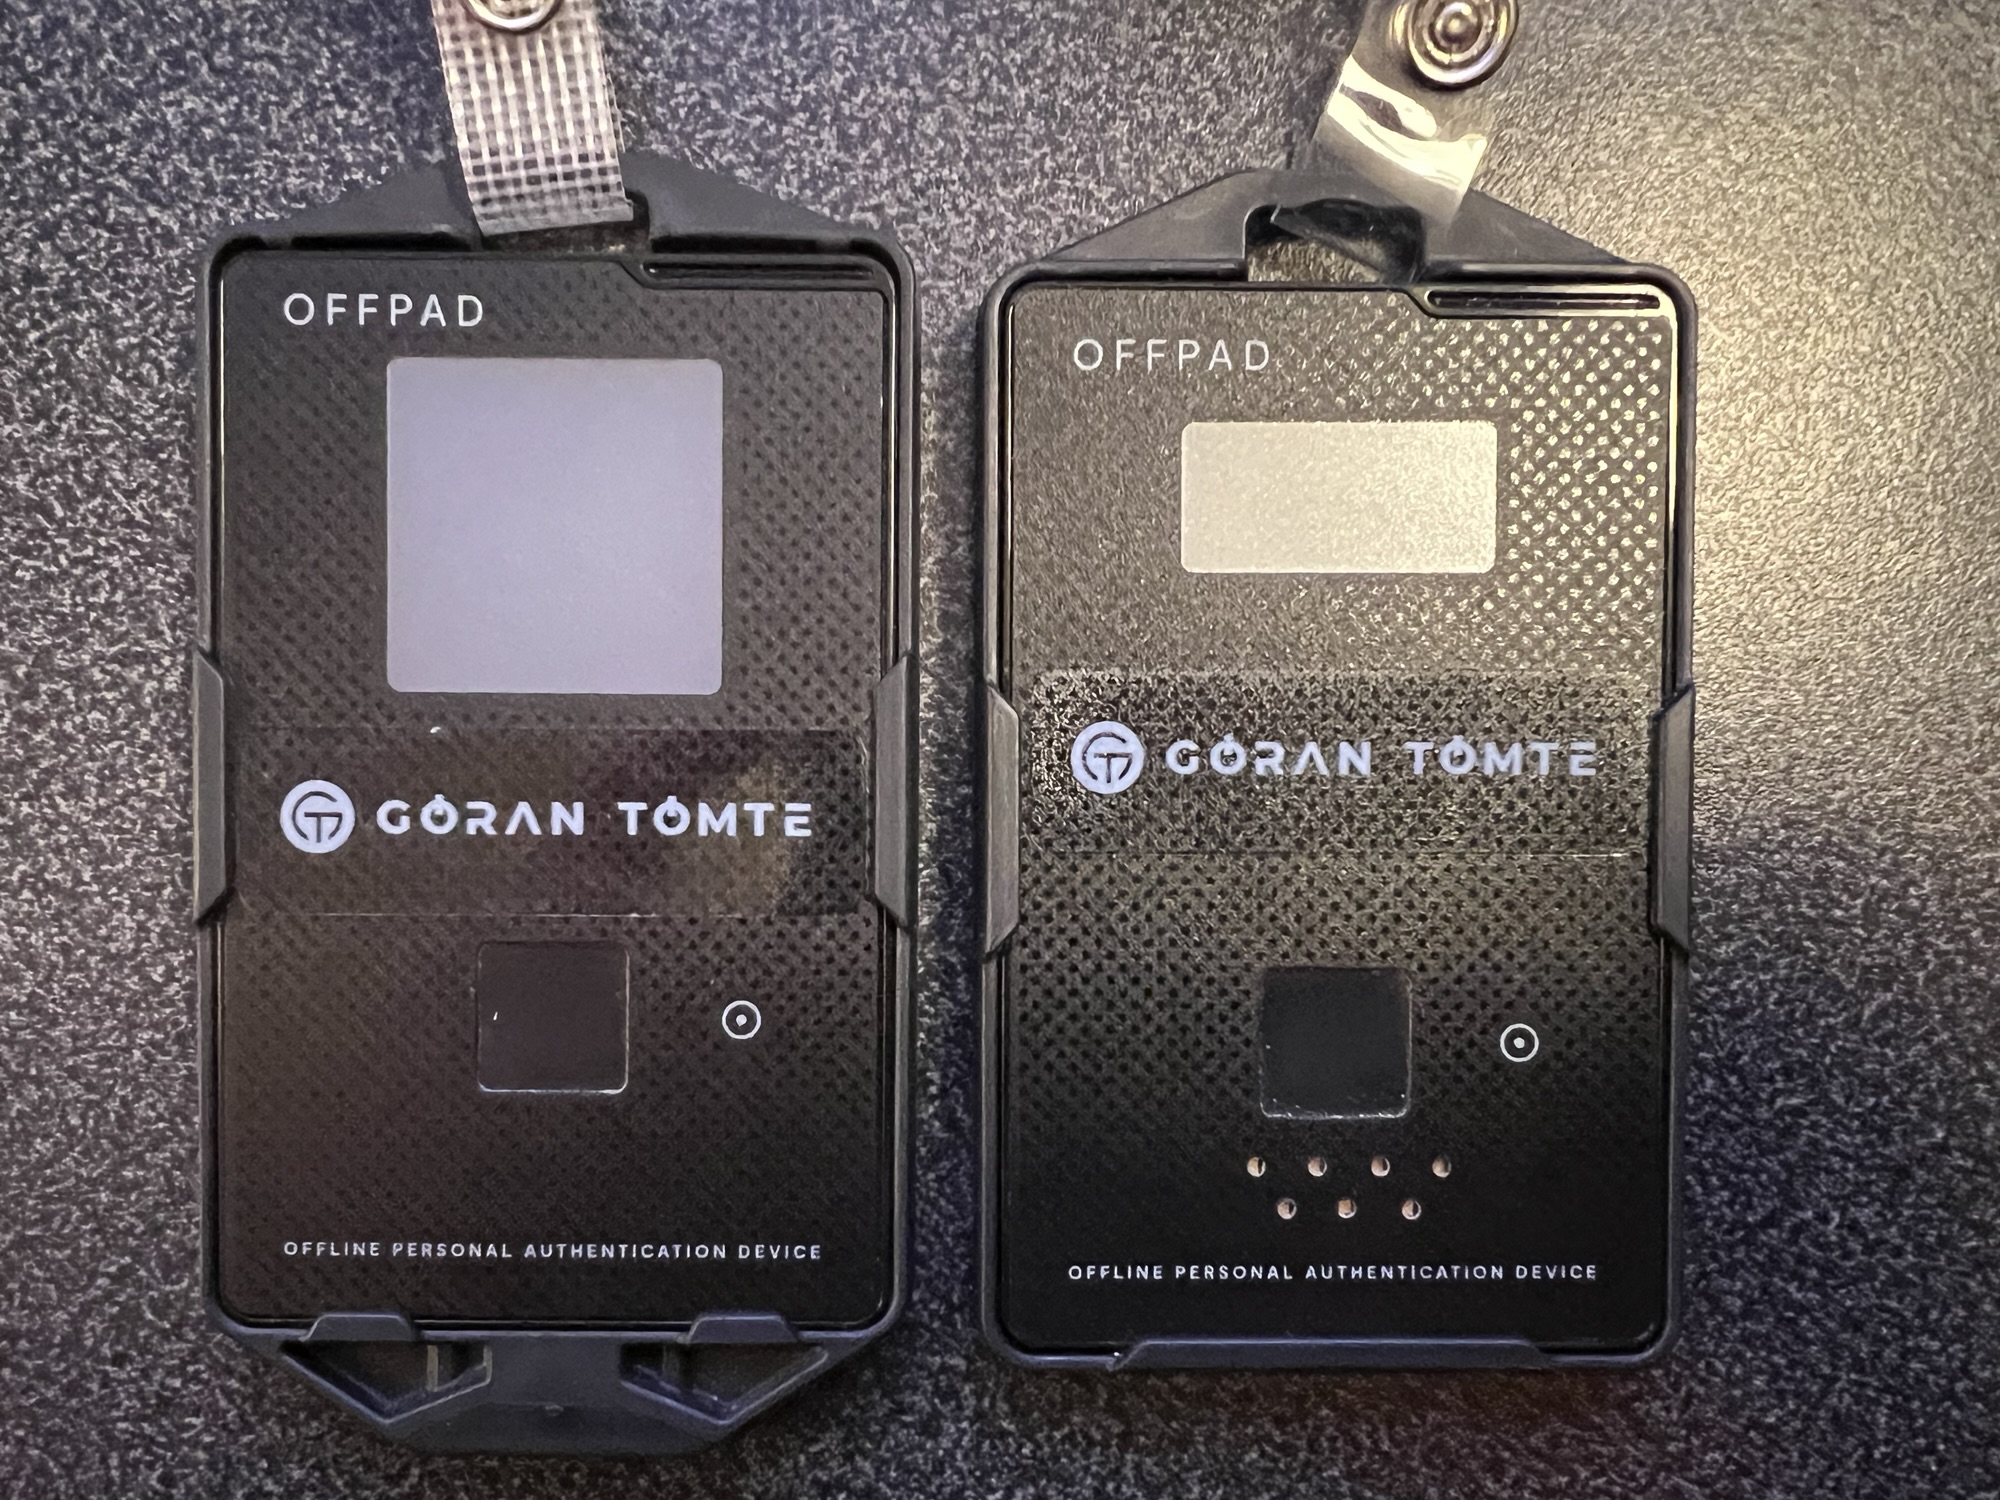
NSM anbefaler overgang til phishingresistent autentisering Så klart, fordi det er kjempeviktig. Og det fungerer, men har det noen svakheter? Vel, FIDO2, phishing resistent autentisering, i seg selv fungerer nok ganske bra, men er det alene nok? Nei, det er det ikke. Mennesker og teknologi Å innføre FIDO2 er anbefalt til alle for bedre motstandskraft… Continue reading