Små bedrifter (ikke-IT-folk) har sett på MFA som en slags silver bullet, og bruker en del tid på å forstå at dette skal være mulig (Lars Magne Hovtun, NSR)
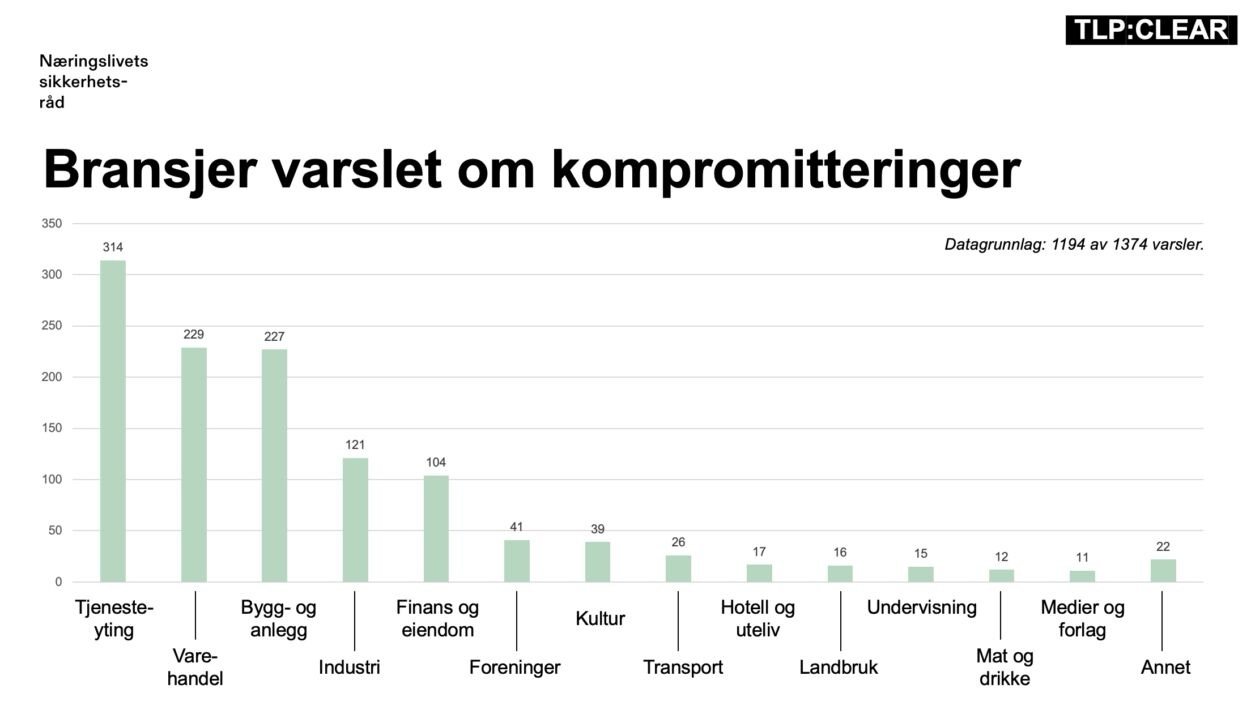
Næringslivets sikkerhetsråd har nettopp varslet 1400 bedrifter om uvedkommende i deres systemer:
En meget god artikkel med link til Norsk Helsenett sin Herdeguider for M365 conditional access som alle burde/må ta seg tid til å gå igjennom:
Gjør det, og gjør det nå
1400 bedrifter. Nå. Nærmest samtidig. Det bare MÅ få alle til å reagere. Dette berører alle!
NSR har varslet bedrifter i 177 kommuner i hele landet, i alle bransjer. De fleste bedriftene er små og mellomstore (82 prosent), men også store bedrifter er varslet.
Fakturasvindel er det typiske målet, og konsekvensene kan bli store. Bring dette temaet til ledelsen.
Flere bedrifter rapporterer til oss at de kompromitterte M365-kontoene brukes til å gjennomføre fakturasvindel. Vi har snakket med bedrifter som har tapt hundretusenvis av kroner.

Nasjonal sikkerhetsmyndighet har anbefalt phishingresistent autentisering en stund nå:

Konklusjon
- Ta dette på største alvor.
- MFA er ikke nok!
- Vis NSR artikkelen til ledelsen.
- Sett dere inn i herding av M365.
- Sikre at gamle og usikre påloggingsmetoder ikke er lenger er mulige:

Leave a Reply