VG testen
-
Phishing er IKKE katastrofe. Det er hindring av tingene mellom phishing og katastrofe som kan avverge nettopp katastrofe.
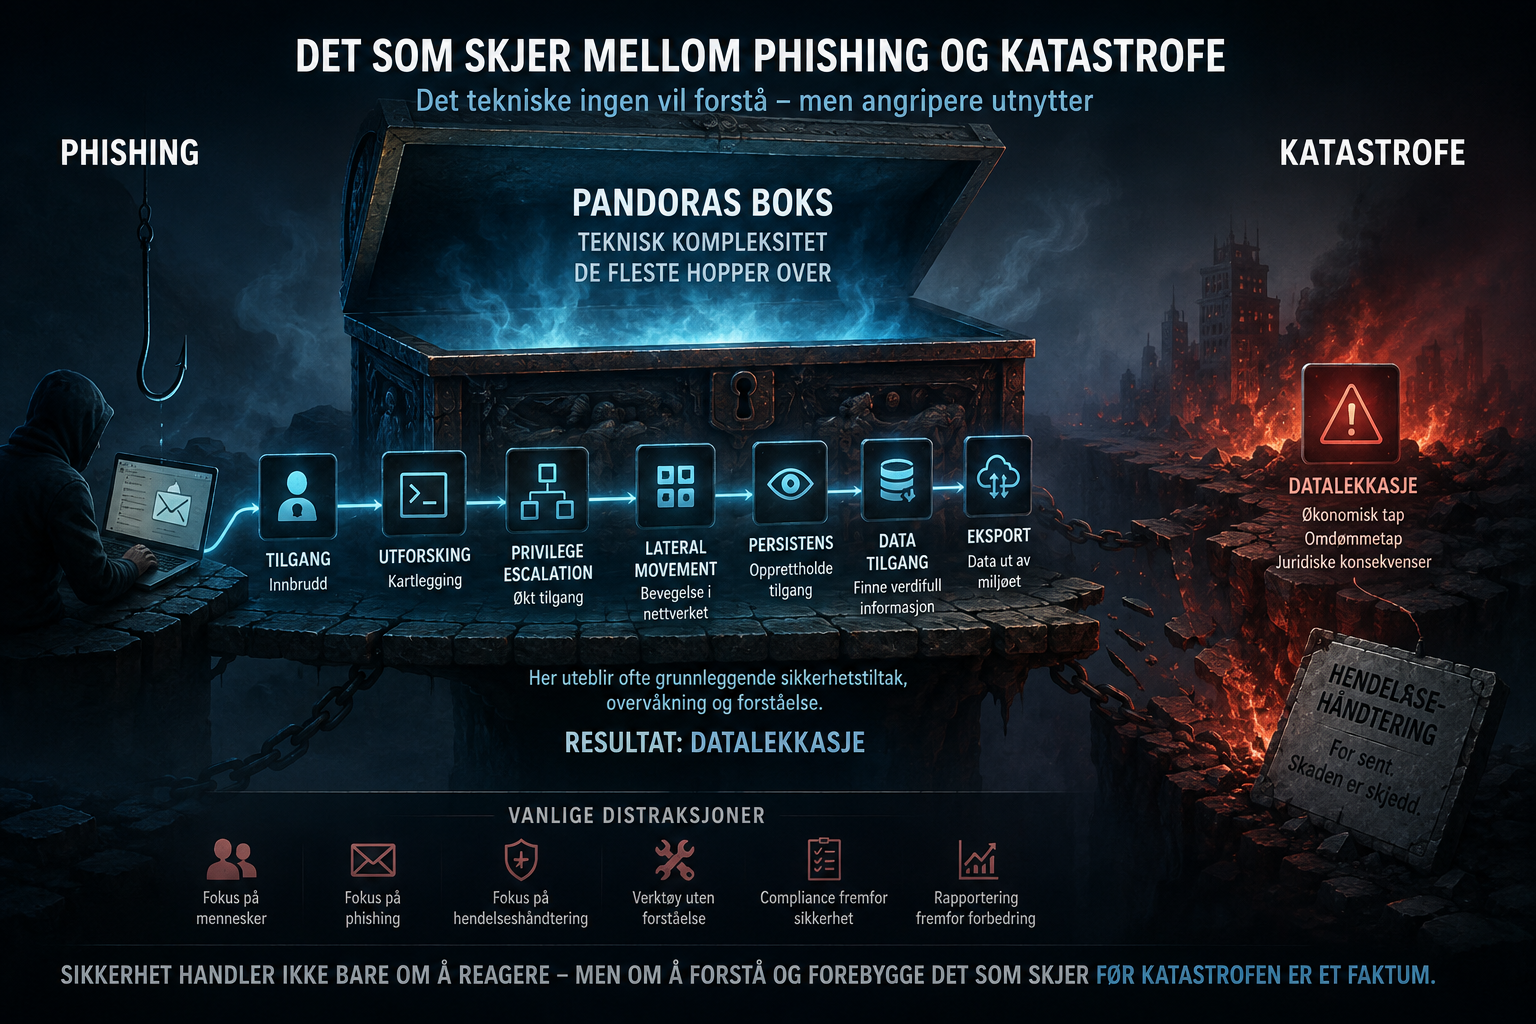
Datalekkasjer kan ikke fikses med katastrofeplaner eller hendelseshåndtering! Altfor mange kan for lite om IT sikkerhet, men har allikevel høy stemme. Phishing “forstår” de. Katastrofer “forstår” de. Men alt teknisk i mellom krever teknisk kompetanse og er ofte noe de færreste forstår, men allikevel ropes det høyt om tiltak som faktisk ikke gjør noen som… Continue reading
-
Løsepengeangrepets dilemma, pest eller kolera

I lys av Lørenskog kommune hendelsen der 1.8 terabyte med data inneholdene 1,3 millioner filer er kommet på avveie, slo det meg et dilemma jeg ikke har sett noen har diskutert. Bør man faktisk betale løsepenger? Eller bør man i hvert fall gå i dialog og bruke «mennesker» kortet? De har utvist moral over sykehus… Continue reading
-
Regress eller regning når leverandøren ikke har gjort jobben sin? Hvem har ansvaret?

Når det skjer en hendelse som får store konsekvenser, både finansielt, men også funksjonsmessig, og sikkerheten er tjenesteutsatt, hva da? Hva står i avtaleverket rundt drift og sikkerhet? Står det noe som helst der som faktisk betyr noe? Når du havner i knestående fordi sikkerheten ikke var tilstrekkelig ivaretatt blir det armer og bein for… Continue reading
-
Lørenskog og Gran kommune hendelsene skulle vært flekker på lakenet med gratis og grunnleggende tiltak
“Nå må dere høre” har blitt sagt av foreldre og lærere i alle år, og nå gjør man det her også. Hvorfor gjøres ikke de grunnleggende tingene, selv ikke etter Gran kommune hendelsen med god deling av dem og Norsk Helsenett der det synliggjøres hva som skjedde og hvilke tiltak som ville avverget det? Det… Continue reading
-
Lørenskog kommune hendelsen, dag 12. I morgen er det webinar om hendelsen.
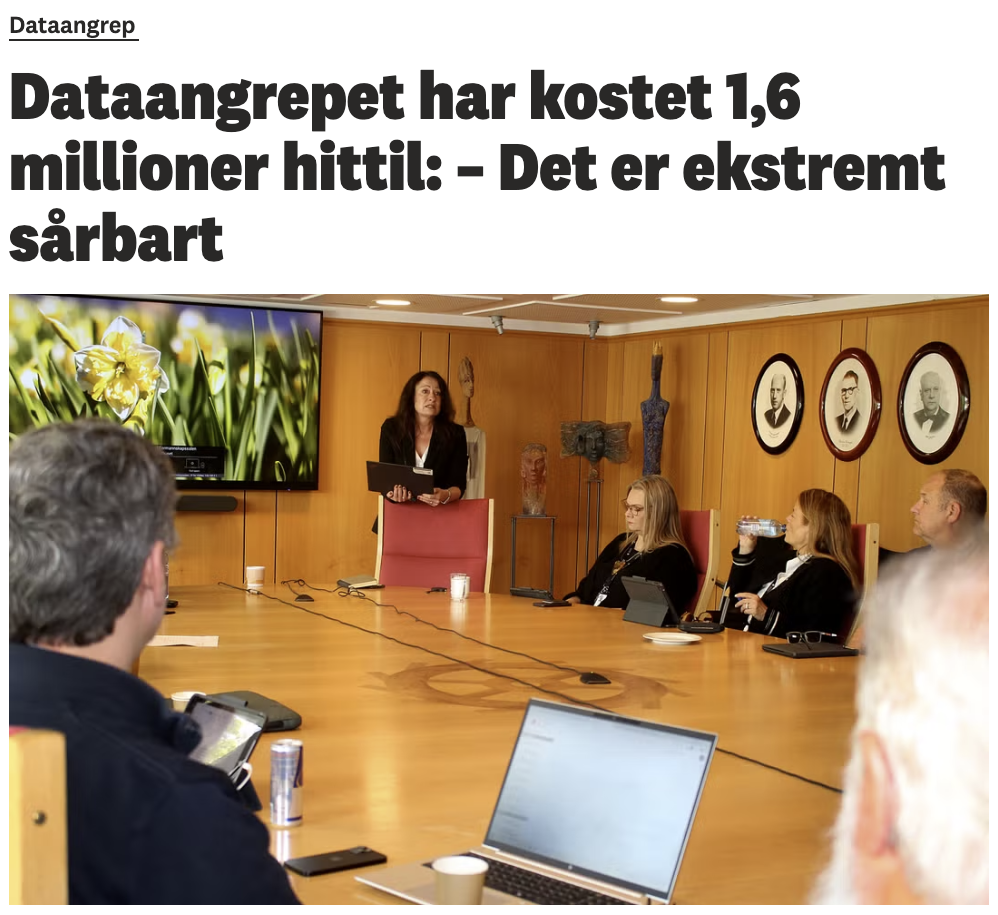
Lørdag 9. mai var det systemer som ikke fungerte i Lørenskog kommune. Det viste seg raskt at dette ikke skyldtes teknisk problemer som at ting hadde feilet av seg selv, her hadde det vært uvedkommende på fære. Det ble naturligvis armer og bein da man på et slikt tidspunkt ikke har full oversikt eller kontroll,… Continue reading
-
Reodor Felgen regelsett i Palo Alto Networks for synlighet på URL’er som blir sperret i forbindelse med VG testen
God sikkerhet “krever” #LeastPrivilege. Man skal/bør ikke tillate mer enn minimum. Jo mer man tillater, jo større blir angrepsflaten. Enkel “matematikk”. Men det kan gi noen IT operasjonelle hodepiner. Så la oss se hva vi kan gjøre med det. VG testen og eksamener Skal man adressere VG testen, eller innføre regelsett for eksamen i kommuner… Continue reading
-
AI øker kapasitet og hastighet for angriperne uten å nødvendigvis være mer sofistikert eller avansert
I går postet jeg om Mandiant M-Trends 2026 rapporten som viser at misbruk av sårbarheter er den soleklart største initielle angrepsvektoren. Etter dette snakket jeg med Harald Torbjornsen i KiNS – foreningen kommunal informasjonssikkerhet om flere ting, og bl.a denne rapporten. Da kom det frem et bra uttrykk relatert til AI/KI som ikke var at… Continue reading
-
Er det “skummelt” å skaffe seg SOC? De oppdager jo ikke ting….
Man kan sitte på ræva, leve usunt, og tenke at om noe skulle skje går man bare til doktoren for litt medisiner. Alternativt er jo å ta litt bedre vare på livet sitt med et bra kosthold og litt fysisk fostring uten at det koster noe som helst. De aller fleste kan ganske enkelt gjøre… Continue reading
-
Har du kontroll på leverandørtilgangene? Er det en tikkende bombe?

Når sist reviderte du tilgangene? Har dere noensinne gjort det, eller er dere bare fornøyd med at det fungerer? Vær klar over risikoen og alle hendelsene som har blitt et resultat av supply chain. Veldig mange har nødvendige åpninger for at leverandører skal få tilgang til systemer inne i egne løsninger. Disse tilgangene kan ha… Continue reading
-
To nye brannmur og VPN sårbarheter, samtidig, som kunne vært vingeklippet med de samme gamle tiltakene

Fortinet og Sonicwall, samtidig, og Fortinet sårbarheten krever i tillegg mer enn oppdatering. Denne type sårbarhet har kommet over lengre tid, og ingenting tyder på at det skal stoppe. Og tenk at ett eneste proaktivt tiltak ville vingeklippet alt, selv med sårbarhetene tilstede. «En sårbarhet kommer sjelden alene» sier NSM så klokt. De har også… Continue reading