Risikovurdering
-
Regress eller regning når leverandøren ikke har gjort jobben sin? Hvem har ansvaret?

Når det skjer en hendelse som får store konsekvenser, både finansielt, men også funksjonsmessig, og sikkerheten er tjenesteutsatt, hva da? Hva står i avtaleverket rundt drift og sikkerhet? Står det noe som helst der som faktisk betyr noe? Når du havner i knestående fordi sikkerheten ikke var tilstrekkelig ivaretatt blir det armer og bein for… Continue reading
-
Er det “skummelt” å skaffe seg SOC? De oppdager jo ikke ting….
Man kan sitte på ræva, leve usunt, og tenke at om noe skulle skje går man bare til doktoren for litt medisiner. Alternativt er jo å ta litt bedre vare på livet sitt med et bra kosthold og litt fysisk fostring uten at det koster noe som helst. De aller fleste kan ganske enkelt gjøre… Continue reading
-
Kan vi skylde på myndighetene, og Norsk Hydro?
Som en teknisk utøvende aktør innen optimalisering av sikkerhetsarbeidet ser man mange grunnleggende mangler der ute, og man tenker: Jammen er det flaks at de kriminelle aktørene har mye å ta av… Gang på gang kommer man inn til kunder, som er ydmyke nok til å spørre om hjelp, der flaks har spilt en viktig… Continue reading
-
Hvilken sikkerhetsstrategi har myndighetene for 2026? Tenk forenkling og effekt.
Jeg savner gamledager når ting var enklere. Trusselbildet var enklere. Anbefalingene var enklere. Det enkle er ofte det beste sies det, og det stemmer jammen meg fortsatt, også innen cyber. Hva med å tenke litt som man gjør innen salg? Markedsføring, og gjerne repetitivt. Hva bør man fokusere på? Hva bør foretakene fokusere på? Det… Continue reading
-
SSL Labs testen fra Russland som bør feile
Mange kjenner til VG testen, der man sjekker robustheten når noen har kommet inn i systemet. Den skal også “feile”, for man skal ikke nå VG fra sine servere. På samme måte skal denne nye testen feile, da Russland 🇷🇺 typisk ikke skal trenge tilgang inn i deres systemer. Men hva med «robustheten» fra internett… Continue reading
-
Rammeverk, for de “inkompetente”
Ja, nå blir nok mange krenket… Det jeg skriver her er sant, men det finnes noen veldig få unntak. Hovedhensikten med denne posten er å synliggjøre svakheter med å kjøre etter rammverk, og viktigheten av å implementere de sterkt anbefalte, grunnleggende, preventive og langtidsvirkende tiltakene som i altfor stor grad mangler, som igjen gjør altfor… Continue reading
-
Når FIDO2 blir en farlig sovepute og hva dere må gjøre for å sikre dere ytterligere
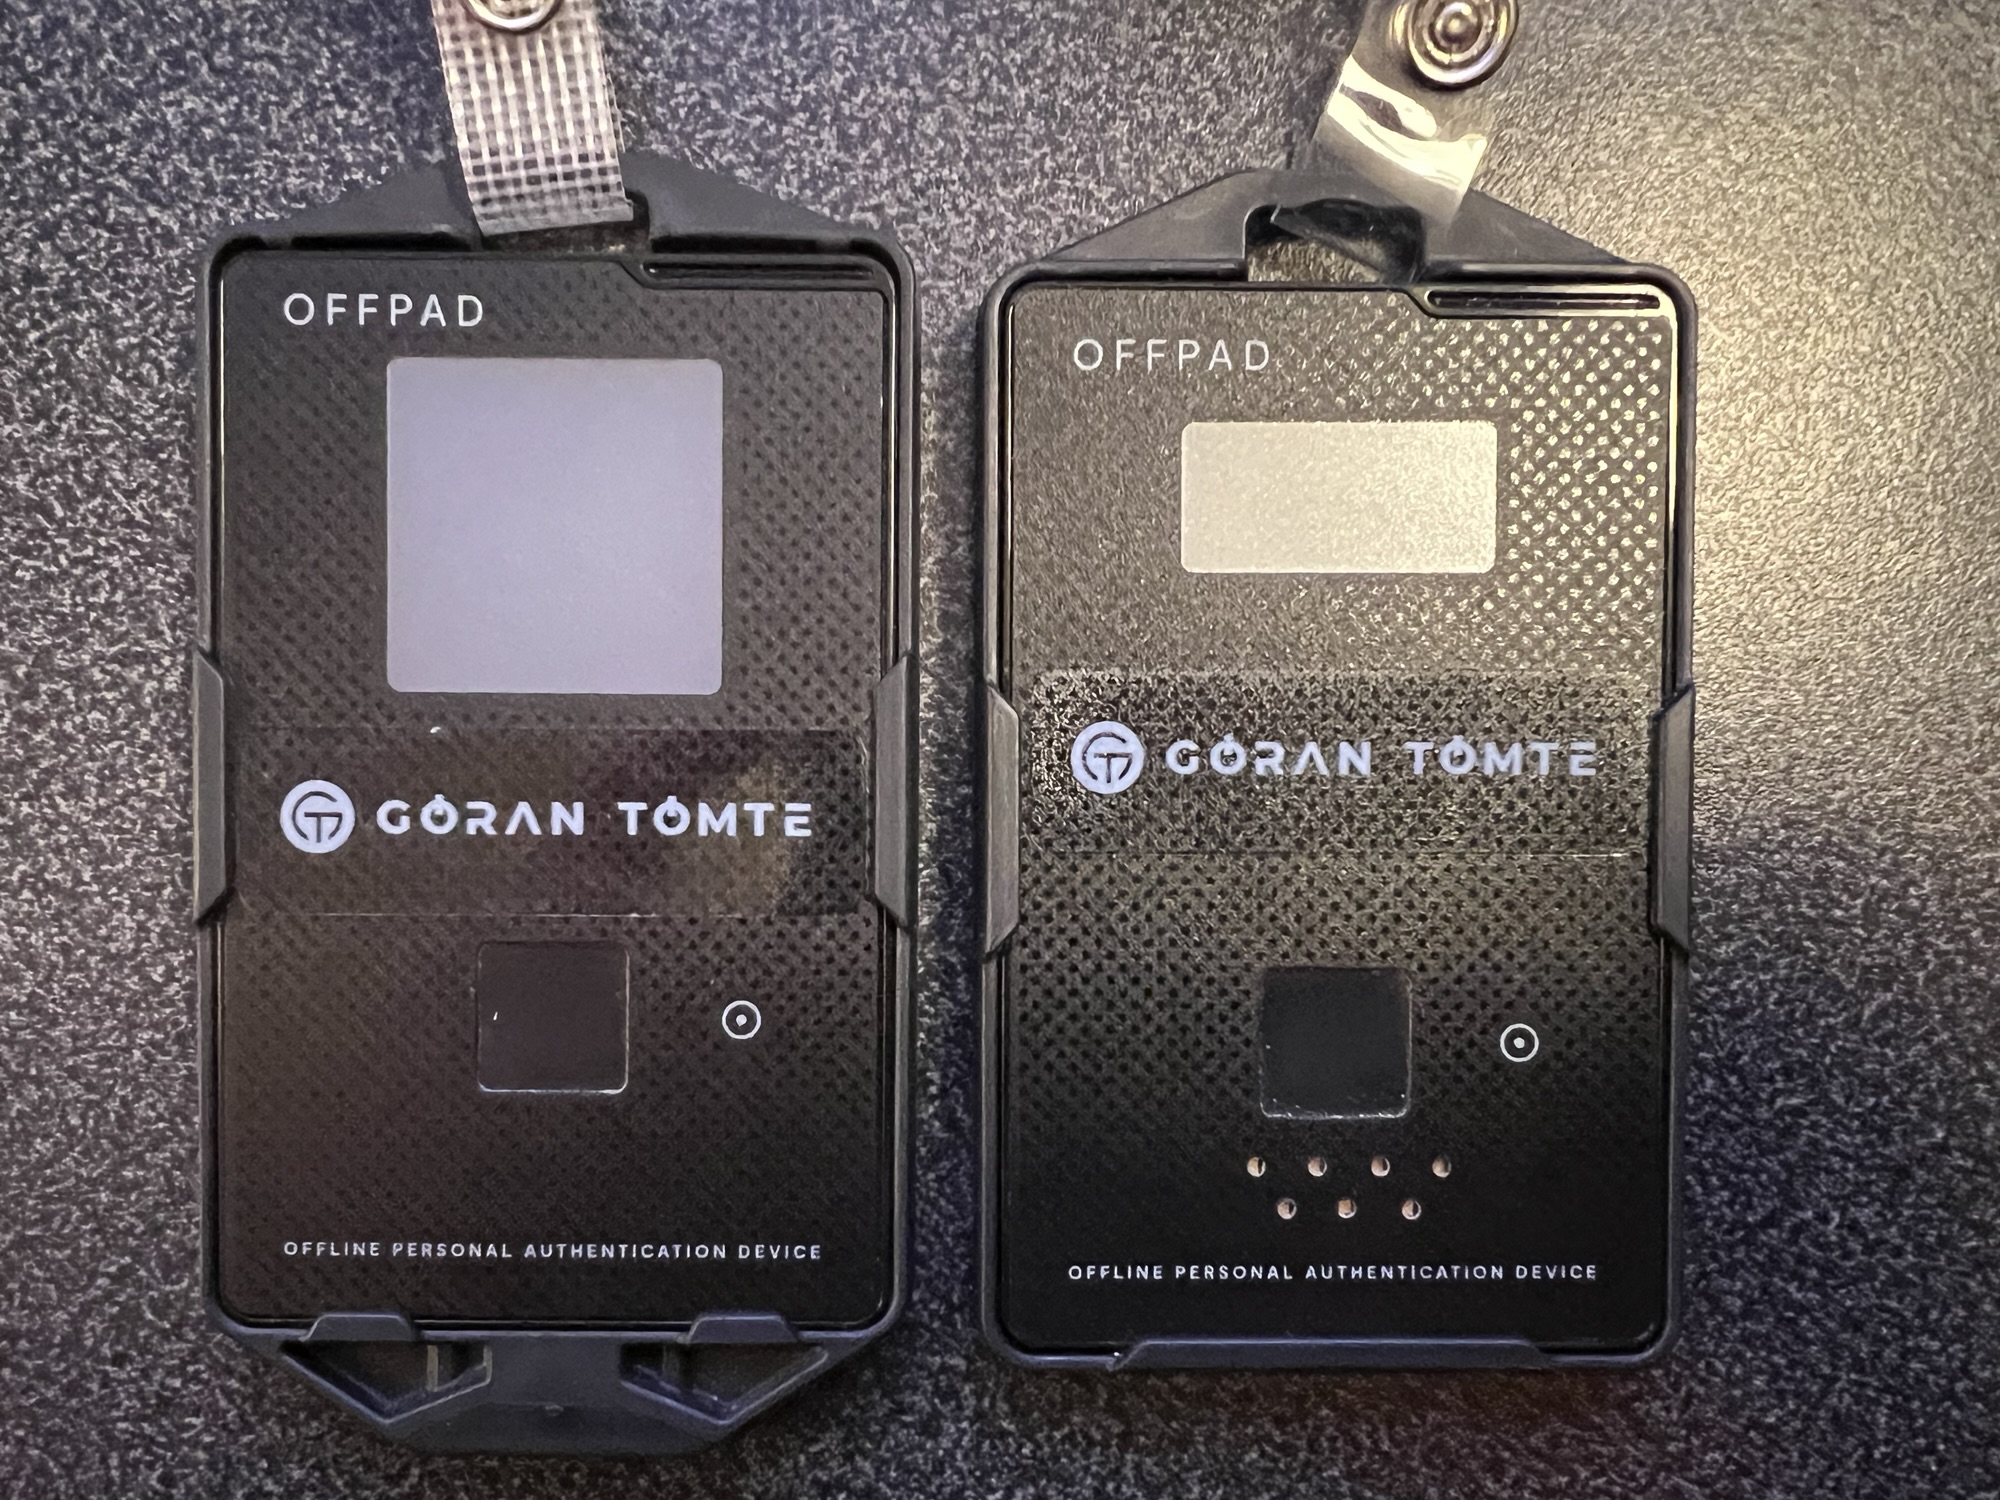
NSM anbefaler overgang til phishingresistent autentisering Så klart, fordi det er kjempeviktig. Og det fungerer, men har det noen svakheter? Vel, FIDO2, phishing resistent autentisering, i seg selv fungerer nok ganske bra, men er det alene nok? Nei, det er det ikke. Mennesker og teknologi Å innføre FIDO2 er anbefalt til alle for bedre motstandskraft… Continue reading
-
Se om de ansatte legger igjen sin informasjon på phishingsider

“Alle” blir lurt av phishing, det er en veldig viktig holdning for å skape god sikkerhet. Man MÅ: Ta høyde for at brukere klikker og lekker data! Hvordan skape synlighet på lekkasje av data? Med en Palo Alto Networks brannmur kan man under URL filtering legge inn User Credential Detection. Hva man skal reagere på… Continue reading
-
Let’s create a Palo Alto Networks NGFW self-service portal for a safer and more efficient daily workflow

I want to create a free application that makes everyday life much easier for as many customers as possible, together with a team of idealists. This team may very well be international. There are commercial products that solve what I want to address, but they are broad and cover much more than what I envision… Continue reading
-
Hvorfor gjør vi ikke de gratis sikkerhetstiltakene?
Dagens tips, kast ut klientene. Enkelt. Effektivt. Adresserer det primære angrepspunktet! Hvorfor skal klientene fortsatt være på innsiden nå i 2025? Vi bygger nettverk og sikkerhet som vi lærte i skoleboka på 90 tallet når PC’ene var stasjonære og internett knapt eksisterte. I dag er “alt” annerledes, men vi bruker det samme gamle designet. Ikke… Continue reading