Phishing
-
Se om de ansatte legger igjen sin informasjon på phishingsider

“Alle” blir lurt av phishing, det er en veldig viktig holdning for å skape god sikkerhet. Man MÅ: Ta høyde for at brukere klikker og lekker data! Hvordan skape synlighet på lekkasje av data? Med en Palo Alto Networks brannmur kan man under URL filtering legge inn User Credential Detection. Hva man skal reagere på… Continue reading
-
Å kaste ut 80-tallet gir stor verdi da pentesterne blir vingeklippet

Pentestere kobler seg inn i klient nettet (klientnettet/innsiden, et konsept som sikkert kom på 80 tallet) og kjører tester. Denne tredelte modellen er den de fleste fortsatt jobber etter, og det er jo forsåvidt fortsatt veldig gjeldende som modell, men klientene MÅ ut!!! Om man på forhånd har en policy som bare tillater tilgang til… Continue reading
-
Hvorfor gjør vi ikke de gratis sikkerhetstiltakene?
Dagens tips, kast ut klientene. Enkelt. Effektivt. Adresserer det primære angrepspunktet! Hvorfor skal klientene fortsatt være på innsiden nå i 2025? Vi bygger nettverk og sikkerhet som vi lærte i skoleboka på 90 tallet når PC’ene var stasjonære og internett knapt eksisterte. I dag er “alt” annerledes, men vi bruker det samme gamle designet. Ikke… Continue reading
-
Automatisk oppdaterte unntak for nye domener
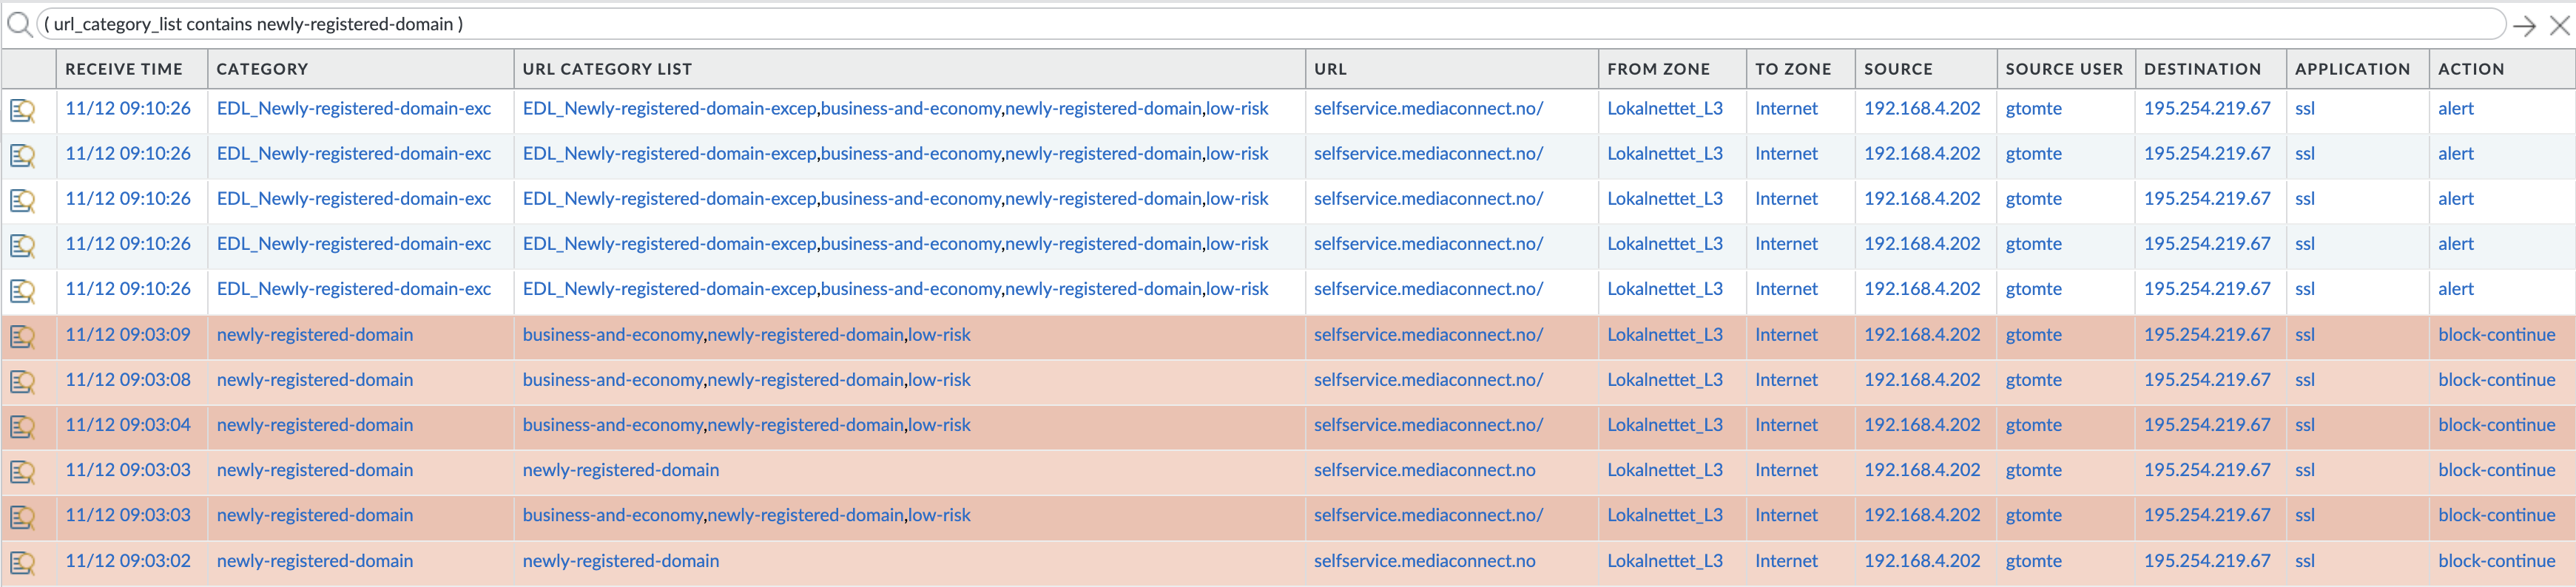
Phishing er fortsatt den største initielle angrepsvektoren. Linker i phishing e-poster er typisk knyttet til nye og ukategoriserte domener for å gå under radaren til sikkerhetsteknologi. Men i dag vil de fleste sikkerhetsteknologier kategorisere nye domener som nettopp nytt domene. Det er derfor sterkt anbefalt å sperre for denne kategorien både med DNS og URL… Continue reading
-
Business handler ikke om sikkerhet, men sikkerhet handler om business. Du har vel ikke awareness trening hver måned?

💥 Det er enkelt å beskytte seg mot løsepengeangrep! IT-sikkerhet. Cybersecurity. Forretningssikkerhet. Resilience. You name it, mange ord. Phishing er ingen fare for domenekontrolleren….. ✳️ Å beskytte verdier i samme rekkefølge som angrep skjer er sårbart. Vi jobber bakvendt…. Man MÅ starte med verdiene og bygge sikkerheten derifra og utover. Phishing er ingen fare for… Continue reading
-
Medusa ransomware fungerer “likt” alle andre. Slik beskytter du deg, enkelt. Og ikke start med phishing!
Business handler ikke om sikkerhet, men sikkerhet handler om business.Ransomware, løsepengevirus, løsepengeangrep, utpressingsvirus, dobbel utpressing, osv osv. Den største utfordringen alle foretak har innen cybersecurity, enten de innrømmer det eller ei. Alle rapporter plasserer løsepengeangrep/ransomware høyest. Men man distraheres av det kommersielle som skal selge, der de belyser enkeltteknikker som må adresseres. Da jobbes det… Continue reading
-
Grunnleggende sikkerhet uten behov for risikovurdering

Sikkerhetsarbeid er anbefalt å starte med risikovurdering. I dagens trusselbilde vil en del tiltak anbefales å alltid være på plass i den digitale grunnmuren selv uten risikovurdering fordi de er relevante mot dagens aktører. Her er en liste med grunnleggende sikkerhetstiltak som i all hovedsak ikke koster noe som helst, og det aller meste er… Continue reading
-
Everest ransomware group som nettopp har angrepet Svenska kraftnät, slik jobber de, og slik kan dere beskytte dere

Svenska Kraftnät er nå bekreftet rammet av Everest ransomware group: Svenska kraftnät er angrepet av Everest ransomware group. https://www.svt.se/nyheter/inrikes/svenska-kraftnat-utreder-hackerattack Hvem er Everest ransomware group? Everest-gruppen har vært aktive siden 2020. En rapport fra august 2024 viser at hele 272 organisasjoner har vært ofre for dem så langt. Følg gjerne med på ransomware.live for løpende oppdateringer… Continue reading
-
Hva sier ChatGPT om FIDO2 vs WHfB med biometri?

Jeg tar her opp tre spørsmål med ChatGPT: «Why should I add fido2 keys on top of a good windows hello for business implementation with biometric login?» That’s a sharp question—Windows Hello for Business (WHfB) with biometrics is already strong. But adding FIDO2 security keys can still bring additional layers of security, flexibility, and resilience.… Continue reading
-
Vent med NSMs Grunnprinsipper for IKT-sikkerhet
Sikkerhet er komplisert, men å sikre seg kan være meget enkelt. Rammeverk, på godt og vondt, om det er NSMs Grunnprinsipper for IKT-sikkerhet, ISO 27001, NIST CSF, CIS CSC, eller annet…. De er store, omfattende, tidkrevende og til dels kompliserte. De “få” som tar til seg rammeverkene jobber ofte med det for rammeverkets del (jada,… Continue reading