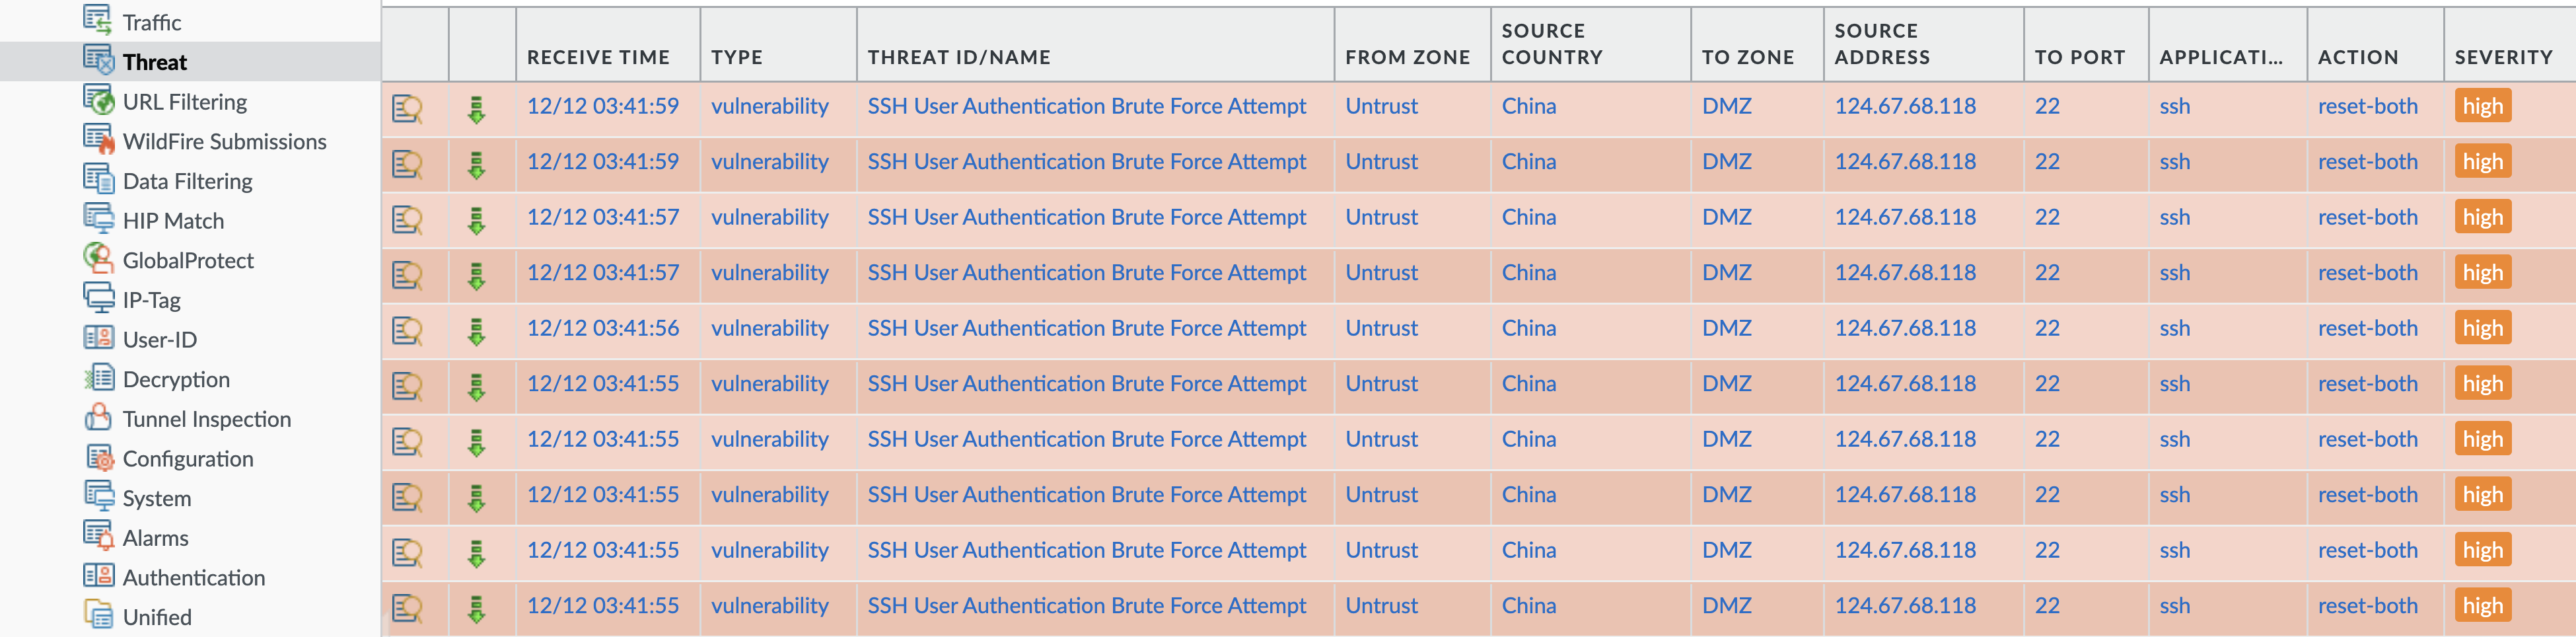
Dette bildet er fra en kundebrannmur i dag (12/12-2023).

Mange bekymrer seg ikke nevneverdig over slikt, fordi man tenker “jammen bra det blir stoppet i brannmuren”.
Når skylappene styrer
Alarmene viser elementer som er sperret. Disse er “feilede” innbrudd og hendelser. Det er i den tillatte trafikken de skadelige hendelsene skjer. Fjerner man skylappene når man jobber i logger og ser på mer enn tingene som blir sperret, ser man overgangene. Plutselig stopper Brute Force, men sesjonene fortsetter. Har de kommet inn?

Brute Force forsøkene hadde foregått en god stund med bombarderinger.
Og da kan paranoiaen starte. Man analyserer og sjekker hvor mye data som går i de tillatt sesjonene.
To tiltak
Dette er en kunde jeg jobber for med å stramme inn regelsettet etter Least Privilige. I forbindelse med dette arbeidet i går stoppet de internett relaterte alarmene kl 11:11, fordi vi innførte Least Privilege regelsett. Forsøkene stoppet jo ikke, men nå ble de stoppet på trafikklaget, sesjonene ble ikke etablert, og forsøk på misbruk kunne ikke gjøres.
Denne regelen for SSH skulle strammes inn ytterligere, men kunden måtte sjekke litt internt først. Nå kan reglene fjernes fordi serveren flyttes til et annet sted.
Det var når jeg gikk inn i dag for å se på status i threat loggene at vi så disse Brute Force forsøkene. Resultatet ble at kunden ble mer bevisst på denne serveren, tok den ned, og vil sette opp tjenesten på nytt et annet og sikrere sted på en mye bedre måte. Så dette ble en vinn vinn situasjon. Vi har ingen bevis for at noe skadelig har skjedd, men kunden tok umiddelbart action fordi løsningen ble ansett som usikker.
Neste steg i prosessen med kunden
Neste oppgave for meg er ferdigstilling av struktur på regelsettet, adressering av VG testen og videre innstramming av intern trafikk (Assume Breach).

Konklusjon
Suksessfulle hendelser skjer i tillatt trafikk. Angrepsflaten flytter seg når uvedkommende kommer seg på innsiden. Det handler om å forstå trusselbildet og basert på det bygge god sikkerhet. Man MÅ anta det verste, for da bygger man en mye bedre sikkerhet.
Sikre at sikkerhetsløsningen din gjør det den er ment å gjøre. Spør om hjelp for revisjon, om det er en skyløsning, SaaS, eget datasenter, brannmur eller annet som har kritisk verdi.

Leave a Reply